

Ausfall beim MVV: Aktuell kein Ticket-Kauf möglich – das steckt dahinter
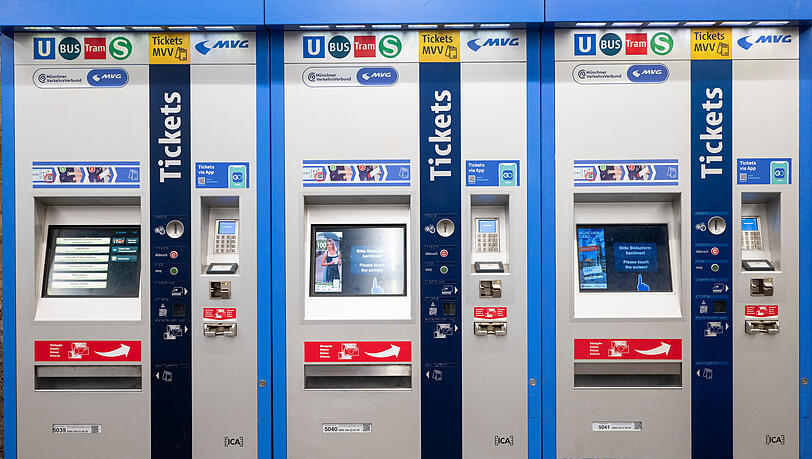
Beim Münchner Verkehrs- und Tarifverbund (MVV) ist der Kauf von Handy- und Online-Tickets derzeit nicht möglich. Betroffen ist auch die MVV-App. Hintergrund ist eine aktuelle PHP-Sicherheitslücke, aufgrund derer die Stadt München vorsorglich mehrere Webseiten und Online-Dienste der Verwaltung vorübergehend vom Netz genommen hat. Die Stadt arbeitet nach eigenen Angaben daran, die notwendigen Sicherheitsupdates schnellstmöglich aufzuspielen.
Einschränkungen kurz vor dem Champions-League-Spiel
Die Funktionen der Münchner Verkehrsgesellschaft (MVG), darunter auch die MVGo-App, sind weiterhin erreichbar. Die MVG nutzt eine andere Technologie und ist daher nicht von der Störung betroffen.
Die Einschränkungen kommen für viele Fußballfans zu einem ungünstigen Zeitpunkt: Am heutigen Mittwoch steht in der Allianz Arena ein Champions-League-Spiel an. Das Stadion fasst rund 75.000 bis 80.000 Zuschauer. Viele von ihnen reisen mit der U-Bahn-Linie U6 an und ab.
PHP-Sicherheitslücke betrifft viele Webseiten weltweit
Die schwerwiegende Sicherheitslücke bringt weltweit das Fundament zahlreicher Webseiten und Onlinedienste ins Wanken. Betroffen ist die weit verbreitete Programmiersprache PHP, auf der ein Großteil des gesamten Internets basiert – von einfachen Blogs über große Nachrichtenportale bis hin zu komplexen Onlineshops und Content-Management-Systemen wie WordPress.
Experten schätzen, dass allein mit WordPress weltweit zwischen 400 und 500 Millionen Webseiten betrieben werden. Auf PHP setzen aber auch andere populäre Content-Management-Systeme auf wie Moodle, Joomla!, Typo3 und Drupal.
Neben dem IT-Sicherheitsunternehmen Huntress und dem PHP-Sicherheitsteam schlägt auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) Alarm und hat eine offizielle Cybersicherheitswarnung herausgegeben.
In seiner veröffentlichten Warnung ordnet das BSI das Risiko mit der Warnstufe "3 / Orange" als außerordentlich hoch ein. Dies bedeutet, dass unverzüglich Gegenmaßnahmen ergriffen werden müssen, da eine massive Beeinträchtigung des Regelbetriebs droht. Das BSI wies in seiner Mitteilung explizit darauf hin, dass von den Schwachstellen ein herausragendes Bedrohungspotenzial ausgeht.
Das Amt machte deutlich, wie ernst die Lage ist, falls nicht umgehend Sicherheitsupdates installiert werden können: "Alternativ kann eine vorübergehende Trennung des Webservers vom Internet bis zum Einspringen des Patches erwogen werden, um eine Kompromittierung zu verhindern, sollten Patches nicht kurzfristig installiert werden können."
Das Gefahrenpotenzial dieser Lücken ist immens: Kriminelle Akteure können die Schwachstelle ausnutzen, um ohne vorherige Anmeldung aus der Ferne einen eigenen Schadcode auf den betroffenen Servern auszuführen (Remote Code Execution). In der Praxis ermöglicht dies Angreifern, die vollständige Kontrolle über eine Website zu übernehmen, sensible Datenbanken und Kundendaten abzugreifen oder die Infrastruktur für weitere Cyberattacken zu missbrauchen.
Da detaillierte Informationen zur Schwachstelle unbeabsichtigt vorab an die Öffentlichkeit gelangten, steht die gesamte globale IT-Branche unter erheblichem Zeitdruck. Branchenexperten befürchten, dass Kriminelle bereits in Kürze automatisierte Skripte einsetzen werden, um ungeschützte Server im Internet im Sekundentakt aufzuspüren und zu kapern.
Länder und Kommunen ziehen vorsorglich den Stecker
Die Einschätzungen der Sicherheitsbehörden zeigen bereits erste drastische Auswirkungen im öffentlichen Leben. Mehrere Bundesländer, Kommunen und Behörden sind der Empfehlung des BSI gefolgt und haben ihre Online-Angebote vorübergehend abgeschaltet, um Angreifern keine Angriffsfläche zu bieten. Entsprechend reagiert haben aber auch Universitäten und Krankenhäuser.
Für Betreiber von Webseiten, Onlineshops und digitalen Unternehmensplattformen, die technisch auf PHP aufsetzen, gilt derzeit höchste Dringlichkeit, die eine sofortige Reaktion erfordern. IT-Experten raten dringend dazu, sich unverzüglich mit den zuständigen Systemadministratoren, IT-Dienstleistern oder Webhosting-Anbieter in Verbindung zu setzen.
Verfügbare Patches und Sicherheitsupdates für die PHP-Umgebung sowie für genutzte Content-Management-Systeme müssen ohne jeden Verzug eingespielt werden. Ältere PHP-Versionen, die von den Entwicklern nicht mehr offiziell unterstützt werden, stellen ein unkalkulierbares Risiko dar und sollten isoliert oder umgehend aktualisiert werden.
